
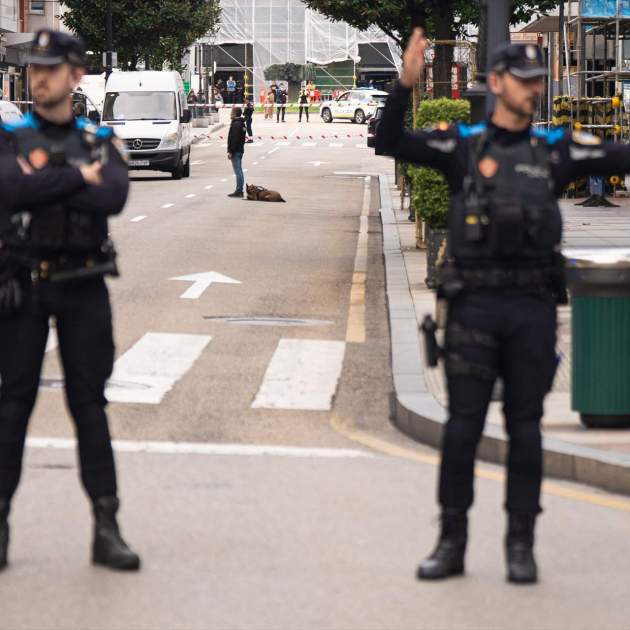
Europa afronta una onada sense precedents d'amenaces de bomba que ha posat en alerta les autoritats de diversos països i ha deixat al descobert les dificultats del continent per respondre de manera coordinada davant d'un fenomen que no entén de fronteres. Les amenaces, enviades majoritàriament per correu electrònic i que fins ara han resultat ser falses, han afectat més de cinquanta vols, milers de centres educatius, diverses cadenes de comunicació i, fins i tot, un creuer. Tot plegat ha provocat evacuacions, desviaments d'avions i importants desplegaments policials i militars.
Més enllà de les conseqüències immediates, la magnitud dels incidents ha obert un debat sobre la vulnerabilitat de les infraestructures europees davant d'atacs digitals anònims i sobre la capacitat de resposta de la Unió Europea. El principal problema és que, malgrat que les amenaces travessen fronteres, la gestió de cada incident continua depenent, en bona part, de les autoritats nacionals. Aquesta fragmentació dificulta l'intercanvi d'informació i pot retardar la identificació de patrons comuns o dels responsables.
La resposta als avisos ha estat desigual. En alguns països, les autoritats han optat per desviar avions cap a altres aeroports, mentre que a França i Hongria s'han mobilitzat avions de combat per escortar aeronaus de passatgers. En canvi, altres estats han decidit mantenir l'activitat habitual quan els serveis de seguretat no han trobat indicis que apuntessin a un perill real.
El director executiu de la companyia aèria hongaresa de baix cost Wizz Air, József Váradi, ha reclamat una major harmonització dels protocols de seguretat europeus i ha plantejat la possibilitat de crear un organisme centralitzat que coordini la resposta davant d'aquest tipus d'amenaces. Váradi ha explicat que recentment s'ha reunit amb representants de la Comissió Europea per abordar la qüestió, però ha admès que la proposta topa amb les reticències dels estats a cedir competències en matèria de seguretat.
Una resposta europea encara fragmentada
La manca de coordinació és una de les principals febleses que ha posat en evidència aquesta crisi. Grégoire Roos, director dels programes d'Europa, Rússia i Euràsia del centre d'anàlisi Chatham House, considera que les primeres actuacions de seguretat han estat contundents, però insuficientment coordinades. Segons explica, cada país aplica els seus propis protocols i criteris davant d'un fenomen relativament nou.
Una de les mesures que proposa és establir un sistema europeu comú d'avaluació de les amenaces. Això permetria que les decisions, com ara evacuar un edifici o desviar un avió, es prenguessin a partir d'indicis contrastats i d'una valoració compartida de la informació disponible, i no únicament en funció dels criteris de cada estat.
La dificultat és especialment evident en el sector de l'aviació. Un avís contra una companyia que opera en diversos països pot implicar simultàniament diferents cossos policials, autoritats aeroportuàries i serveis d'intel·ligència. Sense un intercanvi ràpid d'informació entre tots aquests organismes, resulta més complicat determinar si les amenaces estan relacionades o si responen a incidents aïllats.
En aquest escenari, organismes com Europol podrien tenir un paper més important a l'hora de centralitzar informació tècnica i facilitar la cooperació entre les policies nacionals. Roos adverteix que la dispersió de les respostes no només allarga els temps d'actuació, sinó que també deixa més espai perquè creixi la inquietud entre la població.
Les escoles, al centre de la crisi
Un dels episodis més significatius s'ha produït a Itàlia, on milers de centres educatius han rebut missatges amb amenaces de bomba. Dimecres es van detectar correus electrònics adreçats a uns 6.300 centres, una xifra que dijous encara va sumar-ne 3.778 més. Centenars d'escoles van ser evacuades, mentre que d'altres van decidir continuar les classes després de valorar que no hi havia indicis concrets de perill.
La primera ministra italiana, Giorgia Meloni, va demanar calma a les famílies i va defensar que calia evitar interrupcions innecessàries de l'activitat escolar. Arran dels incidents, el govern italià també va plantejar revisar els protocols d'evacuació perquè la recepció d'un correu electrònic massiu no comporti automàticament el desallotjament d'un centre si no hi ha proves que avalin l'amenaça.
La situació també ha afectat escoles d'Escòcia, Irlanda del Nord i la República d'Irlanda. En aquests casos, la policia va advertir que els missatges probablement eren falsos i els centres no van ser evacuats.
Al Regne Unit, aeroports com Heathrow i Birmingham van poder mantenir l'operativa malgrat haver rebut amenaces, després que els serveis de seguretat les consideressin no creïbles. Per als experts, aquesta capacitat de distingir entre un avís sense fonament i un perill real és essencial: reaccionar de manera desproporcionada davant de cada missatge pot acabar convertint les amenaces en una eina efectiva de desestabilització.
El cost d'aquesta estratègia és considerable. Un simple correu electrònic pot obligar a mobilitzar centenars d'agents, interrompre serveis públics, desviar vols o evacuar edificis sencers. És una operació relativament barata per a qui l'executa, però molt costosa per a les institucions que l'han de gestionar. L'objectiu, per tant, no necessàriament ha de ser provocar una explosió o causar víctimes: generar por, alterar la vida quotidiana i erosionar la confiança en les institucions també pot constituir una forma de pressió.
La sospita russa i els límits de l'atribució
Un dels interrogants principals continua sent qui hi ha darrere dels missatges. Les investigacions de les empreses de ciberseguretat Proofpoint i Abnormal Security apunten que una part important de les amenaces s'ha enviat des de comptes legítims de correu electrònic que havien estat segrestats. Aquest sistema dificulta el rastreig dels responsables i permet ocultar-ne la identitat darrere d'adreces que, aparentment, no tenen cap relació amb els incidents.
Alguns missatges han estat signats en nom d'entitats com el Male State, un grup ultranacionalista rus. Tanmateix, els investigadors no descarten que aquestes referències siguin una falsa atribució destinada a desviar les sospites cap a determinats actors. Per ara, tampoc no s'ha pogut demostrar que totes les amenaces tinguin un mateix origen o que formin part d'una operació coordinada.
La possibilitat que els incidents s'emmarquin en una campanya de guerra híbrida és una de les hipòtesis que més preocupen els governs europeus. Aquest concepte fa referència a l'ús combinat de recursos digitals, desinformació, sabotatges i altres formes de pressió per debilitar un adversari sense necessitat d'entrar en un conflicte militar convencional.
En els darrers anys, els països europeus han alertat reiteradament de les operacions d'aquest tipus que atribueixen a Rússia, especialment des de l'inici de la invasió a gran escala d'Ucraïna el febrer del 2022. Moscou ha negat repetidament estar darrere d'aquestes activitats. En qualsevol cas, que el context geopolític faci plausible aquesta hipòtesi no significa que es pugui donar per confirmada.
De fet, el president francès, Emmanuel Macron, va demanar prudència dijous davant la possibilitat d'atribuir els incidents a potències estrangeres. Durant una trobada de dirigents europeus a Dublín, va assegurar que encara no hi havia prou elements per identificar-ne l'autoria. En la mateixa línia, Roos va advertir que assenyalar Moscou sense proves podria deixar de banda altres possibles responsables, tant estatals com no estatals.
El repte de no deixar-se paralitzar
La principal dificultat per a Europa és trobar l'equilibri entre garantir la seguretat de la població i evitar que les amenaces aconsegueixin el seu possible objectiu: paralitzar serveis essencials i generar una sensació permanent d'inseguretat. Ignorar un avís potencialment greu pot tenir conseqüències irreversibles, però respondre amb evacuacions i desplegaments massius davant de cada correu també comporta costos econòmics, socials i polítics.
La crisi ha evidenciat que les fronteres nacionals continuen condicionant la resposta a unes amenaces que, per la seva naturalesa digital, poden arribar simultàniament a diversos països. Mentre no hi hagi mecanismes més sòlids d'intercanvi d'informació i criteris comuns d'avaluació, les autoritats europees continuaran afrontant aquests episodis amb eines disperses.
La qüestió ja no és només qui envia els correus ni si darrere hi ha una operació estrangera. També és fins a quin punt Europa està preparada per protegir les seves infraestructures sense permetre que missatges anònims alterin el funcionament normal de les seves societats. Perquè, encara que les bombes no existeixin, les conseqüències de les amenaces són ben reals.