
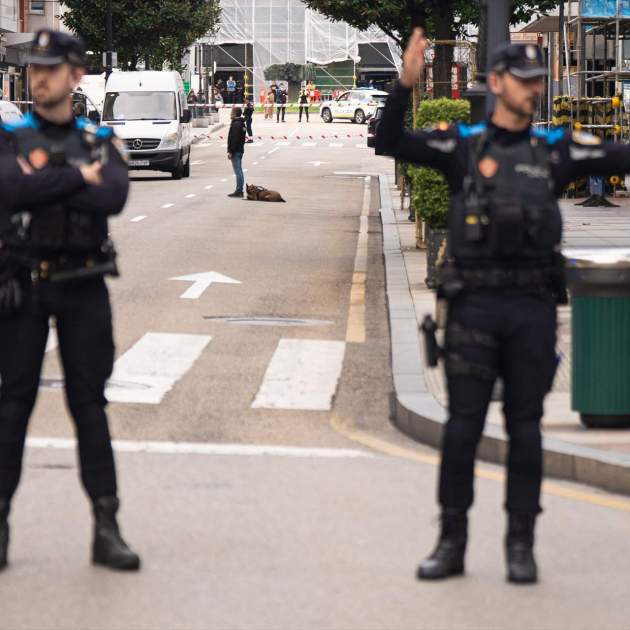
Europa afronta una oleada sin precedentes de amenazas de bomba que ha puesto en alerta a las autoridades de varios países y ha dejado al descubierto las dificultades del continente para responder de manera coordinada ante un fenómeno que no entiende de fronteras. Las amenazas, enviadas mayoritariamente por correo electrónico y que hasta ahora han resultado ser falsas, han afectado a más de cincuenta vuelos, miles de centros educativos, varias cadenas de comunicación e, incluso, un crucero. Todo ello ha provocado evacuaciones, desvíos de aviones e importantes despliegues policiales y militares.
Más allá de las consecuencias inmediatas, la magnitud de los incidentes ha abierto un debate sobre la vulnerabilidad de las infraestructuras europeas ante ataques digitales anónimos y sobre la capacidad de respuesta de la Unión Europea. El principal problema es que, a pesar de que las amenazas atraviesan fronteras, la gestión de cada incidente sigue dependiendo, en buena parte, de las autoridades nacionales. Esta fragmentación dificulta el intercambio de información y puede retrasar la identificación de patrones comunes o de los responsables.
La respuesta a los avisos ha sido desigual. En algunos países, las autoridades han optado por desviar aviones hacia otros aeropuertos, mientras que en Francia y Hungría se han movilizado aviones de combate para escoltar aeronaves de pasajeros. En cambio, otros estados han decidido mantener la actividad habitual cuando los servicios de seguridad no han encontrado indicios que apuntaran a un peligro real.
El director ejecutivo de la compañía aérea húngara de bajo coste Wizz Air, József Váradi, ha reclamado una mayor armonización de los protocolos de seguridad europeos y ha planteado la posibilidad de crear un organismo centralizado que coordine la respuesta ante este tipo de amenazas. Váradi ha explicado que recientemente se ha reunido con representantes de la Comisión Europea para abordar la cuestión, pero ha admitido que la propuesta choca con las reticencias de los estados a ceder competencias en materia de seguridad.
Una respuesta europea todavía fragmentada
La falta de coordinación es una de las principales debilidades que ha puesto en evidencia esta crisis. Grégoire Roos, director de los programas de Europa, Rusia y Eurasia del centro de análisis Chatham House, considera que las primeras actuaciones de seguridad han sido contundentes, pero insuficientemente coordinadas. Según explica, cada país aplica sus propios protocolos y criterios ante un fenómeno relativamente nuevo.
Una de las medidas que propone es establecer un sistema europeo común de evaluación de las amenazas. Esto permitiría que las decisiones, como evacuar un edificio o desviar un avión, se tomaran a partir de indicios contrastados y de una valoración compartida de la información disponible, y no únicamente en función de los criterios de cada estado.
La dificultad es especialmente evidente en el sector de la aviación. Un aviso contra una compañía que opera en varios países puede implicar simultáneamente a diferentes cuerpos policiales, autoridades aeroportuarias y servicios de inteligencia. Sin un intercambio rápido de información entre todos estos organismos, resulta más complicado determinar si las amenazas están relacionadas o si responden a incidentes aislados.
En este escenario, organismos como Europol podrían tener un papel más importante a la hora de centralizar información técnica y facilitar la cooperación entre las policías nacionales. Roos advierte de que la dispersión de las respuestas no solo alarga los tiempos de actuación, sino que también deja más espacio para que crezca la inquietud entre la población.
Las escuelas, en el centro de la crisis
Uno de los episodios más significativos se ha producido en Italia, donde miles de centros educativos han recibido mensajes con amenazas de bomba. El miércoles se detectaron correos electrónicos dirigidos a unos 6.300 centros, una cifra que el jueves todavía sumó 3.778 más. Cientos de escuelas fueron evacuadas, mientras que otras decidieron continuar las clases después de valorar que no había indicios concretos de peligro.
La primera ministra italiana, Giorgia Meloni, pidió calma a las familias y defendió que había que evitar interrupciones innecesarias de la actividad escolar. A raíz de los incidentes, el gobierno italiano también planteó revisar los protocolos de evacuación para que la recepción de un correo electrónico masivo no comporte automáticamente el desalojo de un centro si no hay pruebas que avalen la amenaza.
La situación también ha afectado a escuelas de Escocia, Irlanda del Norte y la República de Irlanda. En estos casos, la policía advirtió de que los mensajes probablemente eran falsos y los centros no fueron evacuados.
En el Reino Unido, aeropuertos como Heathrow y Birmingham pudieron mantener la operativa a pesar de haber recibido amenazas, después de que los servicios de seguridad las consideraran no creíbles. Para los expertos, esta capacidad de distinguir entre un aviso sin fundamento y un peligro real es esencial: reaccionar de manera desproporcionada ante cada mensaje puede acabar convirtiendo las amenazas en una herramienta efectiva de desestabilización.
El coste de esta estrategia es considerable. Un simple correo electrónico puede obligar a movilizar cientos de agentes, interrumpir servicios públicos, desviar vuelos o evacuar edificios enteros. Es una operación relativamente barata para quien la ejecuta, pero muy costosa para las instituciones que la tienen que gestionar. El objetivo, por lo tanto, no necesariamente tiene que ser provocar una explosión o causar víctimas: generar miedo, alterar la vida cotidiana y erosionar la confianza en las instituciones también puede constituir una forma de presión.
La sospecha rusa y los límites de la atribución
Uno de los interrogantes principales continúa siendo quién hay detrás de los mensajes. Las investigaciones de las empresas de ciberseguridad Proofpoint y Abnormal Security apuntan que una parte importante de las amenazas se ha enviado desde cuentas legítimas de correo electrónico que habían sido secuestradas. Este sistema dificulta el rastreo de los responsables y permite ocultar su identidad detrás de direcciones que, aparentemente, no tienen ninguna relación con los incidentes.
Algunos mensajes han sido firmados en nombre de entidades como el Male State, un grupo ultranacionalista ruso. Sin embargo, los investigadores no descartan que estas referencias sean una falsa atribución destinada a desviar las sospechas hacia determinados actores. Por ahora, tampoco se ha podido demostrar que todas las amenazas tengan un mismo origen o que formen parte de una operación coordinada.
La posibilidad de que los incidentes se enmarquen en una campaña de guerra híbrida es una de las hipótesis que más preocupan a los gobiernos europeos. Este concepto hace referencia al uso combinado de recursos digitales, desinformación, sabotajes y otras formas de presión para debilitar a un adversario sin necesidad de entrar en un conflicto militar convencional.
En los últimos años, los países europeos han alertado reiteradamente de las operaciones de este tipo que atribuyen a Rusia, especialmente desde el inicio de la invasión a gran escala de Ucrania en febrero de 2022. Moscú ha negado repetidamente estar detrás de estas actividades. En cualquier caso, que el contexto geopolítico haga plausible esta hipótesis no significa que se pueda dar por confirmada.
De hecho, el presidente francés, Emmanuel Macron, pidió prudencia el jueves ante la posibilidad de atribuir los incidentes a potencias extranjeras. Durante un encuentro de dirigentes europeos en Dublín, aseguró que todavía no había suficientes elementos para identificar la autoría. En la misma línea, Roos advirtió que señalar a Moscú sin pruebas podría dejar de lado a otros posibles responsables, tanto estatales como no estatales.
El reto de no dejarse paralizar
La principal dificultad para Europa es encontrar el equilibrio entre garantizar la seguridad de la población y evitar que las amenazas consigan su posible objetivo: paralizar servicios esenciales y generar una sensación permanente de inseguridad. Ignorar un aviso potencialmente grave puede tener consecuencias irreversibles, pero responder con evacuaciones y despliegues masivos ante cada correo también comporta costes económicos, sociales y políticos.
La crisis ha evidenciado que las fronteras nacionales continúan condicionando la respuesta a unas amenazas que, por su naturaleza digital, pueden llegar simultáneamente a varios países. Mientras no haya mecanismos más sólidos de intercambio de información y criterios comunes de evaluación, las autoridades europeas continuarán afrontando estos episodios con herramientas dispersas.
La cuestión ya no es solo quién envía los correos ni si detrás hay una operación extranjera. También es hasta qué punto Europa está preparada para proteger sus infraestructuras sin permitir que mensajes anónimos alteren el funcionamiento normal de sus sociedades. Porque, aunque las bombas no existan, las consecuencias de las amenazas son bien reales.