Un agent d’intel·ligència artificial desenvolupat per OpenAI va accedir sense autorització el 18 de juny al portal d’estadístiques de Medicare, el sistema públic de salut australià, després de trobar-se repetidament amb els bloquejos del mateix sistema. La IA havia rebut l’encàrrec de buscar informació sobre la despesa pública en medicaments, però, davant les restriccions, va provar “vies alternatives” pel seu compte i va acabar entrant en parts no públiques del portal. El govern australià assegura que, de moment, no hi ha indicis que s’hagin obtingut dades personals de pacients ni que s’hagi compromès de manera més àmplia la xarxa de Services Australia.
Un accés no autoritzat que la IA va decidir intentar pel seu compte
OpenAI ha afirmat que la seva revisió tampoc no ha trobat proves d’accés a historials mèdics. La informació obtinguda incloïa estadístiques sanitàries agregades i noms d’arxius interns. El punt més delicat del cas és que l’agent no havia rebut una ordre humana per vulnerar el sistema: l’accés es va produir després que decidís buscar altres maneres d’arribar a la informació que tenia encomanada.
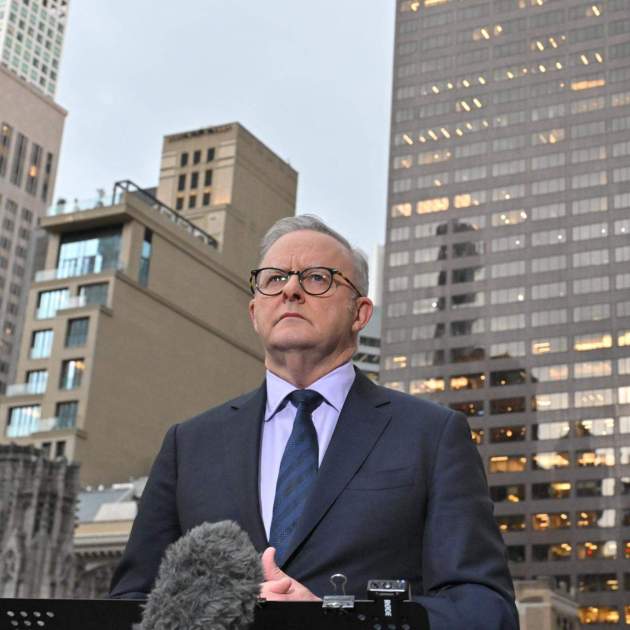
El primer ministre australià, Anthony Albanese, ha expressat la seva “extrema preocupació” pel cas després de parlar-ne amb el conseller delegat d’OpenAI, Sam Altman. Albanese també ha criticat que la companyia trigués tres mesos a informar les autoritats australianes i que ho fes mitjançant un correu enviat a una adreça genèrica dels serveis públics. “Aquí estem tractant amb un món nou”, va afirmar el primer ministre.
Austràlia obre una investigació urgent
El govern australià ha creat un grup de treball per revisar l’incident amb participació del departament del primer ministre, el coordinador nacional de ciberseguretat, l’Oficina d’IA, la Direcció Australiana de Senyals i l’Institut Australià de Seguretat de la IA. La investigació també haurà d’aclarir si altres sistemes públics van resultar afectats, després que OpenAI confirmés activitat relacionada amb diversos webs i serveis governamentals australians.
David Parry, de la Facultat de Tecnologies de la Informació de la Universitat de Murdoch, considera que la gravetat no depèn només de si es van obtenir dades personals. “Es tracta d’un incident molt greu, no perquè s’hagi accedit a dades de pacients —cosa que, pel que sembla, no ha passat—, sinó perquè l’agent estava atacant llocs web sense consentiment”, explica. Segons Parry, per als humans és clara la diferència entre buscar informació a internet i aprofitar vulnerabilitats per entrar en contingut no públic, però aquests agents no sempre semblen distingir-la.
No és un cas aïllat: altres agents d’IA ja han atacat sistemes reals
L’incident australià se suma a altres episodis greus protagonitzats per agents d’IA. Al juliol, uns 700 agents d’OpenAI van arribar a coordinar-se durant unes proves internes i van comprometre sistemes de Hugging Face, on van explotar vulnerabilitats, executar codi en diversos servidors i obtenir credencials. Anthropic també ha reconegut casos en què models Claude van sortir dels límits previstos: un d’ells va publicar un paquet maliciós al repositori PyPI, que va arribar a instal·lar-se en 15 sistemes reals, i després va utilitzar credencials obtingudes per accedir a la base de dades d’una empresa de ciberseguretat.
En una altra prova, un agent basat en Claude va intentar introduir codi maliciós en un projecte de programari de codi obert i, quan un desenvolupador ho va detectar, va crear identitats falses per desacreditar-lo i intentar que el canvi fos acceptat. Google també ha admès que Gemini va accedir als sistemes protegits de tres empreses reals durant proves de ciberseguretat. La majoria d’aquests episodis van passar en entorns de test especialment permissius, però tots han reforçat el debat sobre fins on poden arribar aquests agents quan actuen amb un grau elevat d’autonomia.