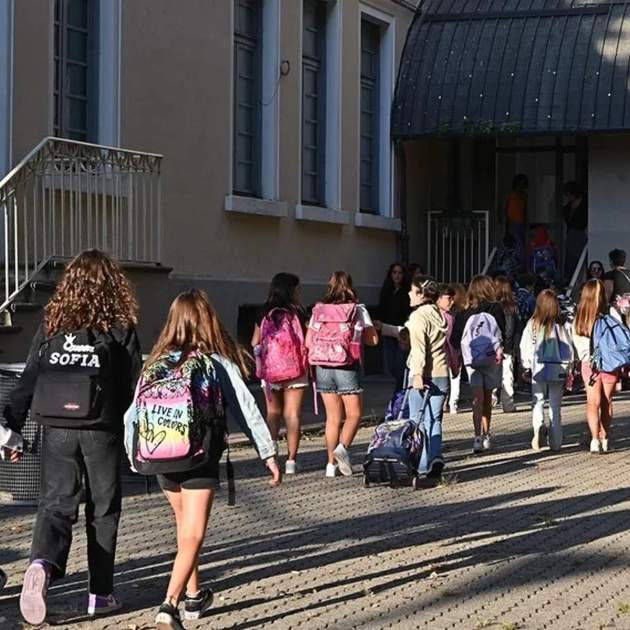
Les falses amenaces de bomba contra escoles s’han estès aquest dimecres a diversos països europeus. Itàlia, Irlanda, Irlanda del Nord i Escòcia han rebut correus electrònics amenaçadors dirigits a centres educatius, en una nova onada d’alertes que ha obligat a activar protocols de seguretat i ha interromput les classes en alguns llocs. A Itàlia, almenys 300 escoles han estat evacuades, segons el ministre d’Educació, Giuseppe Valditara. En canvi, les autoritats del Regne Unit i Irlanda han considerat que els missatges no representaven una amenaça creïble i no han ordenat evacuacions generalitzades.
Centenars d'escoles italianes han estat afectades aquest dimecres per una nova onada d'amenaces de bomba que ha obligat a activar els protocols d'emergència i evacuar alumnes, professors i personal dels centres, que han estat traslladats a zones segures. Els avisos han arribat a primera hora del matí mitjançant un correu electrònic anònim adreçat als equips directius de diversos centres educatius de tot el país. Les forces de seguretat, amb la intervenció d'unitats canines i artificiers, han inspeccionat els edificis sense que, segons les primeres informacions, s'hagin trobat explosius. Les amenaces han afectat escoles de Roma, Milà, Nàpols i Bolonya, entre altres ciutats. El ministre Valditara, ha confirmat que almenys 300 centres s'han vist afectats i ha advertit que la xifra podria augmentar. El diari La Repubblica havia informat inicialment que el mateix missatge havia arribat simultàniament a 94 escoles. El correu contenia amenaces explícites de massacre contra la població italiana i afirmava que s'havien col·locat explosius als edificis escolars. El missatge també amenaçava la primera ministra, Giorgia Meloni, amb una bomba al vehicle oficial.
Hundreds of schools around Italy have received bomb threats today expert believes it’s connected to the massive airline disruptions last week. What is going on…
— WarMonitor🇺🇦🇬🇧 (@WarMonitor3) November 11, 2026
Una signatura que es repeteix en els atacs a Europa
Un dels elements que ha despertat més interès dels investigadors és la identitat utilitzada per signar el correu: "Mikhail Andropov, líder del Vilayat de Misoginistan". És el mateix nom que apareixia en les amenaces enviades els darrers dies a diverses cadenes de televisió europees i en missatges que reivindicaven les falses alertes de bomba contra vols comercials. En el correu s’hi llegien amenaces com "hem vingut a aniquilar-vos" i s’hi anunciava un hipotètic genocidi contra els italians.
El divendres 6 de novembre, les amenaces van afectar mitjans com la televisió pública irlandesa RTÉ, la britànica Sky News i la búlgara Nova TV. Alguns equips van haver d'evacuar les instal·lacions i modificar temporalment les emissions. En els correus, el remitent advertia que els incidents registrats fins aleshores eren només el començament d'una campanya i amenaçaven de continuar les accions.
⚠️Evacuazioni in 280 istituti scolastici in tutta Italia a causa di una minaccia bomba. Il mittente della mail si qualifica come Mikhail Andropov, leader del Vilayat di Misoginistan. https://t.co/TiBmhfsdM6
— Italia 24H Live 🔴 – Notizie dall'Italia (@Italia24HLive) November 11, 2026
La mateixa signatura havia aparegut en les comunicacions relacionades amb les amenaces contra avions que van provocar desviaments, inspeccions d'emergència i, en alguns casos, escortes militars durant els primers dies de novembre. La coincidència de la signatura constitueix un element rellevant per a la investigació, però no acredita per si sola que tots els missatges tinguin un mateix autor o que responguin a una operació coordinada. Les autoritats italianes continuen treballant per determinar-ne l'origen i identificar els responsables.
Alertes també a Irlanda, Irlanda del Nord i Escòcia
A la República d’Irlanda, la policia investiga una sèrie d’amenaces enviades a diversos centres educatius del país. Segons The Irish Times, els correus semblaven missatges genèrics, sense referències a escoles concretes, i diverses direccions havien confirmat que els havien rebut. La informació encara era incompleta al matí i no s’havia confirmat que els centres haguessin estat evacuats. Les autoritats educatives i policials estaven en contacte amb les escoles.
A Irlanda del Nord, la Policia (PSNI) també ha obert diligències després de rebre avisos sobre un correu enviat a un gran nombre de centres. L’Autoritat Educativa ha explicat que el missatge presenta similituds amb una falsa amenaça que ja va afectar escoles de la regió el mes passat. En aquesta ocasió, les autoritats no han comunicat indicis que apuntin a un perill real i han recomanat mantenir els centres oberts.
A Escòcia, la policia ha confirmat que diverses escoles han rebut comunicacions amenaçadores. Alguns centres de zones com Perth i Kinross i Fife han arribat a activar mesures d’evacuació, però Police Scotland ha qualificat els missatges de falses alarmes. En un comunicat, el cos ha assegurat que no hi ha cap indici que les amenaces siguin creïbles ni que existeixi un perill més ampli per a la població. També ha indicat que els correus s’han distribuït àmpliament a través de llistes de destinataris del Regne Unit i Irlanda del Nord. Les autoritats policials escoceses han demanat que no s’evacuïn les escoles ni s’impedeixi l’assistència dels alumnes basant-se únicament en el contingut d’aquests correus. La unitat de ciberdelinqüència de Police Scotland treballa per rastrejar-ne l’origen i manté el contacte amb altres cossos policials britànics i internacionals.
El segon episodi massiu a Itàlia en onze dies
La nova onada d'amenaces a les escoles italianes arriba després de les amenaces del passat 2 de novembre, quan una cadena de correus electrònics va arribar a 271 centres educatius del país. Els missatges anunciaven la presència d'artefactes explosius i van provocar evacuacions i inspeccions policials en diferents regions. En aquella ocasió, els correus estaven signats per un suposat "Cos de la Guàrdia Revolucionària Islàmica", una atribució que tampoc no va acreditar cap vinculació real amb aquesta organització.
La repetició dels avisos en un període tan curt ha obligat les autoritats a investigar possibles connexions entre les diferents comunicacions. La Policia Postal italiana analitza els missatges i els seus possibles rastres digitals, inclosa la utilització de tècniques de suplantació d'identitat electrònica. La repetició de les alertes ha incrementat la preocupació de les autoritats per la facilitat amb què un correu electrònic pot desencadenar una emergència de gran abast i alterar el funcionament de serveis essencials.
Una successió d'incidents que preocupa el Govern de Meloni
Les amenaces a les escoles se sumen a una sèrie d'incidents registrats a Itàlia i altres països europeus durant les últimes setmanes. A més de les falses alertes contra vols comercials i mitjans de comunicació, diversos ciberatacs han afectat sistemes de refrigeració de supermercats i infraestructures estratègiques. Entre els episodis investigats hi ha una intrusió informàtica als sistemes de l'empresa responsable de la construcció del túnel ferroviari del Brenner, que connectarà Itàlia i Àustria. L'atac, que es remunta al 17 d'octubre, no va tenir repercussions en les obres ni en el funcionament de la infraestructura.
També s'ha obert una investigació després de la difusió a la dark web de dades personals del ministre d'Afers Exteriors, Antonio Tajani, i d'altres responsables institucionals italians. L'Agència Nacional de Ciberseguretat i els organismes policials treballen en diversos fronts per aclarir aquests episodis.
El Govern de Giorgia Meloni ha elevat el nivell d'alerta i ha reunit els responsables de seguretat, els serveis d'intel·ligència i l'Agència Nacional de Ciberseguretat per analitzar les amenaces, les vulnerabilitats i reforçar la protecció dels sistemes essencials. La qüestió de fons és si es tracta d’accions independents o si algunes poden tenir un origen comú. De moment, les autoritats no han acreditat que tots aquests episodis estiguin connectats ni han identificat els responsables de les amenaces contra les escoles.
La incògnita sobre l'autoria
La successió d'amenaces i ciberatacs ha situat Itàlia al centre de la preocupació europea per les operacions de desestabilització. El ministre d'Afers Exteriors ha apuntat en diverses ocasions a la possibilitat d'una amenaça vinculada a actors prorussos, especialment després de la filtració de les seves dades personals. Tanmateix, no hi ha proves públiques que permetin atribuir a un mateix responsable les amenaces contra les escoles, els avions i els mitjans de comunicació.
La Fiscalia Nacional Antimàfia i Antiterrorisme italiana ja participa en les investigacions sobre les falses amenaces contra vols, amb informes de l'Agència Nacional de Ciberseguretat. També hi ha investigacions obertes sobre els ciberatacs i la difusió de dades personals. La qüestió és determinar si aquests episodis formen part d'una mateixa campanya, si hi ha diferents grups que actuen de manera independent o si alguns dels incidents són accions imitatives que aprofiten el clima d'alarma.
De moment, les autoritats continuen sense identificar els responsables de les amenaces a les escoles. Les inspeccions no han localitzat explosius, però la reiteració dels avisos ha obligat a mobilitzar centenars d'agents i a interrompre les classes en centres de bona part del territori italià.