
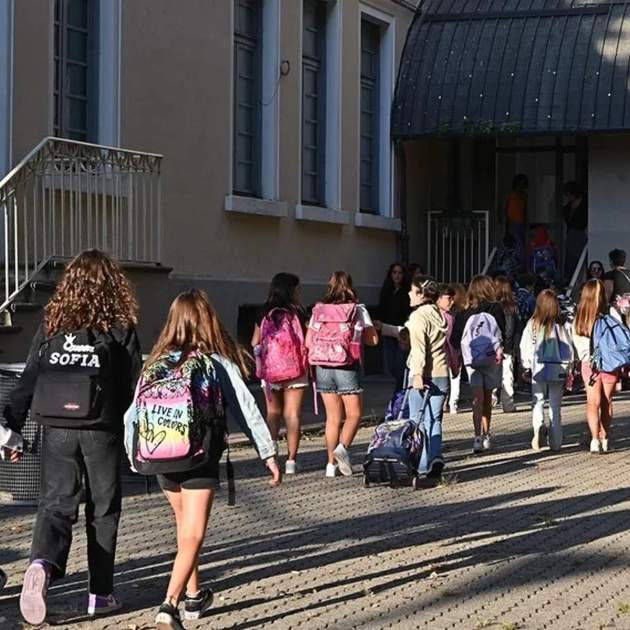
Las falsas amenazas de bomba contra escuelas se han extendido este miércoles a varios países europeos. Italia, Irlanda, Irlanda del Norte y Escocia han recibido correos electrónicos amenazantes dirigidos a centros educativos, en una nueva oleada de alertas que ha obligado a activar protocolos de seguridad y ha interrumpido las clases en algunos lugares. En Italia, al menos 300 escuelas han sido evacuadas, según el ministro de Educación, Giuseppe Valditara. En cambio, las autoridades del Reino Unido e Irlanda han considerado que los mensajes no representaban una amenaza creíble y no han ordenado evacuaciones generalizadas.
Cientos de escuelas italianas han sido afectadas este miércoles por una nueva oleada de amenazas de bomba que ha obligado a activar los protocolos de emergencia y evacuar alumnos, profesores y personal de los centros, que han sido trasladados a zonas seguras. Los avisos han llegado a primera hora de la mañana mediante un correo electrónico anónimo dirigido a los equipos directivos de varios centros educativos de todo el país. Las fuerzas de seguridad, con la intervención de unidades caninas y artificieros, han inspeccionado los edificios sin que, según las primeras informaciones, se hayan encontrado explosivos. Las amenazas han afectado a escuelas de Roma, Milán, Nápoles y Bolonia, entre otras ciudades. El ministro Valditara, ha confirmado que al menos 300 centros se han visto afectados y ha advertido que la cifra podría aumentar. El diario La Repubblica había informado inicialmente que el mismo mensaje había llegado simultáneamente a 94 escuelas. El correo contenía amenazas explícitas de masacre contra la población italiana y afirmaba que se habían colocado explosivos en los edificios escolares. El mensaje también amenazaba a la primera ministra, Giorgia Meloni, con una bomba en el vehículo oficial.
Hundreds of schools around Italy have received bomb threats today expert believes it’s connected to the massive airline disruptions last week. What is going on…
— WarMonitor🇺🇦🇬🇧 (@WarMonitor3) November 11, 2026
Una firma que se repite en los ataques en Europa
Uno de los elementos que ha despertado más interés de los investigadores es la identidad utilizada para firmar el correo: "Mikhail Andropov, líder del Vilayat de Misoginistan". Es el mismo nombre que aparecía en las amenazas enviadas los últimos días a varias cadenas de televisión europeas y en mensajes que reivindicaban las falsas alertas de bomba contra vuelos comerciales. En el correo se leían amenazas como "hemos venido a aniquilaros" y se anunciaba un hipotético genocidio contra los italianos.
El viernes 6 de noviembre, las amenazas afectaron a medios como la televisión pública irlandesa RTÉ, la británica Sky News y la búlgara Nova TV. Algunos equipos tuvieron que evacuar las instalaciones y modificar temporalmente las emisiones. En los correos, el remitente advertía que los incidentes registrados hasta entonces eran solo el comienzo de una campaña y amenazaban con continuar las acciones.
⚠️Evacuazioni in 280 istituti scolastici in tutta Italia a causa di una minaccia bomba. Il mittente della mail si qualifica come Mikhail Andropov, leader del Vilayat di Misoginistan. https://t.co/TiBmhfsdM6
— Italia 24H Live 🔴 – Notizie dall'Italia (@Italia24HLive) November 11, 2026
La misma firma había aparecido en las comunicaciones relacionadas con las amenazas contra aviones que provocaron desvíos, inspecciones de emergencia y, en algunos casos, escoltas militares durante los primeros días de noviembre. La coincidencia de la firma constituye un elemento relevante para la investigación, pero no acredita por sí sola que todos los mensajes tengan un mismo autor o que respondan a una operación coordinada. Las autoridades italianas continúan trabajando para determinar el origen e identificar a los responsables.
El segundo episodio masivo contra escuelas en once días
La nueva ola llega después de las amenazas del pasado 2 de noviembre, cuando una cadena de correos electrónicos llegó a 271 centros educativos italianos. Los mensajes anunciaban la presencia de artefactos explosivos y provocaron evacuaciones e inspecciones policiales en diferentes regiones. En aquella ocasión, los correos estaban firmados por un supuesto "Cuerpo de la Guardia Revolucionaria Islámica", una atribución que tampoco acreditó ninguna vinculación real con esta organización.
La repetición de los avisos en un periodo tan corto ha obligado a las autoridades a investigar posibles conexiones entre las diferentes comunicaciones. La Policía Postal italiana analiza los mensajes y sus posibles rastros digitales, incluida la utilización de técnicas de suplantación de identidad electrónica. La repetición de las alertas ha incrementado la preocupación de las autoridades por la facilidad con la que un correo electrónico puede desencadenar una emergencia de gran alcance y alterar el funcionamiento de servicios esenciales.
Una sucesión de incidentes que preocupa el Gobierno de Meloni
Las amenazas a las escuelas se suman a una serie de incidentes registrados en Italia y otros países europeos durante las últimas semanas. Además de las falsas alertas contra vuelos comerciales y medios de comunicación, varios ciberataques han afectado a sistemas de refrigeración de supermercados e infraestructuras estratégicas. Entre los episodios investigados se encuentra una intrusión informática en los sistemas de la empresa responsable de la construcción del túnel ferroviario del Brenner, que conectará Italia y Austria. El ataque, que se remonta al 17 de octubre, no tuvo repercusiones en las obras ni en el funcionamiento de la infraestructura.
También se ha abierto una investigación tras la difusión en la dark web de datos personales del ministro de Asuntos Exteriores, Antonio Tajani, y de otros responsables institucionales italianos. La Agencia Nacional de Ciberseguridad y los organismos policiales trabajan en varios frentes para aclarar estos episodios.
El Gobierno de Giorgia Meloni ha elevado el nivel de alerta y ha reunido a los responsables de seguridad, los servicios de inteligencia y la Agencia Nacional de Ciberseguridad para analizar las amenazas, las vulnerabilidades y reforzar la protección de los sistemas esenciales. La cuestión de fondo es si se trata de acciones independientes o si algunas pueden tener un origen común. De momento, las autoridades no han acreditado que todos estos episodios estén conectados ni han identificado a los responsables de las amenazas contra las escuelas.
La incógnita sobre la autoría
La sucesión de amenazas y ciberataques ha situado a Italia en el centro de la preocupación europea por las operaciones de desestabilización. El ministro de Asuntos Exteriores ha apuntado en varias ocasiones a la posibilidad de una amenaza vinculada a actores prorrusos, especialmente después de la filtración de sus datos personales. Sin embargo, no hay pruebas públicas que permitan atribuir a un mismo responsable las amenazas contra las escuelas, los aviones y los medios de comunicación.
La Fiscalía Nacional Antimafia y Antiterrorismo italiana ya participa en las investigaciones sobre las falsas amenazas contra vuelos, con informes de la Agencia Nacional de Ciberseguridad. También hay investigaciones abiertas sobre los ciberataques y la difusión de datos personales. La cuestión es determinar si estos episodios forman parte de una misma campaña, si hay diferentes grupos que actúan de manera independiente o si algunos de los incidentes son acciones imitativas que aprovechan el clima de alarma.
De momento, las autoridades continúan sin identificar a los responsables de las amenazas a las escuelas. Las inspecciones no han localizado explosivos, pero la reiteración de los avisos ha obligado a movilizar a cientos de agentes y a interrumpir las clases en centros de buena parte del territorio italiano.