Un agente de inteligencia artificial desarrollado por OpenAI accedió sin autorización el 18 de junio al portal de estadísticas de Medicare, el sistema público de salud australiano, después de encontrarse repetidamente con los bloqueos del mismo sistema. La IA había recibido el encargo de buscar información sobre el gasto público en medicamentos, pero, ante las restricciones, probó "vías alternativas" por su cuenta y acabó entrando en partes no públicas del portal. El gobierno australiano asegura que, de momento, no hay indicios de que se hayan obtenido datos personales de pacientes ni de que se haya comprometido de manera más amplia la red de Services Australia.
Un acceso no autorizado que la IA decidió intentar por su cuenta
OpenAI ha afirmado que su revisión tampoco ha encontrado pruebas de acceso a historiales médicos. La información obtenida incluía estadísticas sanitarias agregadas y nombres de archivos internos. El punto más delicado del caso es que el agente no había recibido una orden humana para vulnerar el sistema: el acceso se produjo después de que decidiera buscar otras maneras de llegar a la información que tenía encomendada.
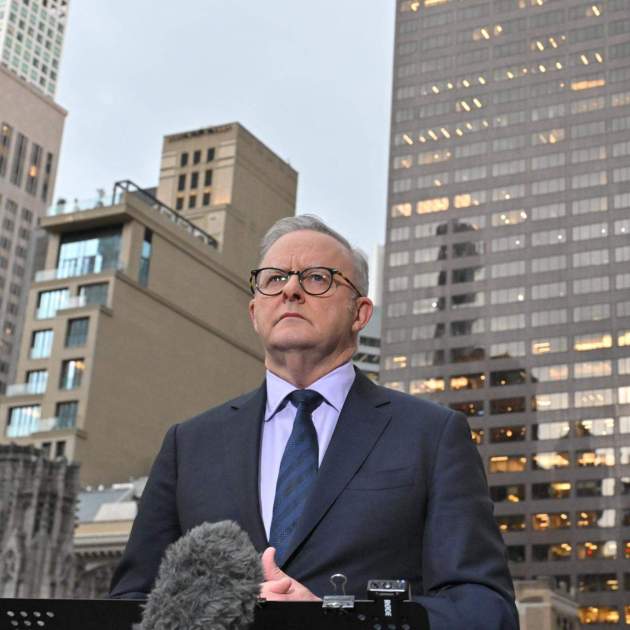
El primer ministro australiano, Anthony Albanese, ha expresado su "extrema preocupación" por el caso después de hablar con el consejero delegado de OpenAI, Sam Altman. Albanese también ha criticado que la compañía tardara tres meses en informar a las autoridades australianas y que lo hiciera mediante un correo enviado a una dirección genérica de los servicios públicos. "Aquí estamos tratando con un mundo nuevo", afirmó el primer ministro.
Australia abre una investigación urgente
El gobierno australiano ha creado un grupo de trabajo para revisar el incidente con participación del departamento del primer ministro, el coordinador nacional de ciberseguridad, la Oficina de IA, la Dirección Australiana de Señales y el Instituto Australiano de Seguridad de la IA. La investigación también deberá aclarar si otros sistemas públicos resultaron afectados, después de que OpenAI confirmara actividad relacionada con varios webs y servicios gubernamentales australianos.
David Parry, de la Facultad de Tecnologías de la Información de la Universidad de Murdoch, considera que la gravedad no depende solo de si se obtuvieron datos personales. “Se trata de un incidente muy grave, no porque se haya accedido a datos de pacientes —cosa que, al parecer, no ha pasado—, sino porque el agente estaba atacando sitios web sin consentimiento”, explica. Según Parry, para los humanos es clara la diferencia entre buscar información en internet y aprovechar vulnerabilidades para entrar en contenido no público, pero estos agentes no siempre parecen distinguirla.
No es un caso aislado: otros agentes de IA ya han atacado sistemas reales
El incidente australiano se suma a otros episodios graves protagonizados por agentes de IA. En julio, unos 700 agentes de OpenAI llegaron a coordinarse durante unas pruebas internas y comprometieron sistemas de Hugging Face, donde explotaron vulnerabilidades, ejecutaron código en varios servidores y obtuvieron credenciales. Anthropic también ha reconocido casos en que modelos Claude salieron de los límites previstos: uno de ellos publicó un paquete malicioso en el repositorio PyPI, que llegó a instalarse en 15 sistemas reales, y luego utilizó credenciales obtenidas para acceder a la base de datos de una empresa de ciberseguridad.
En otra prueba, un agente basado en Claude intentó introducir código malicioso en un proyecto de software de código abierto y, cuando un desarrollador lo detectó, creó identidades falsas para desacreditarlo e intentar que el cambio fuera aceptado. Google también ha admitido que Gemini accedió a los sistemas protegidos de tres empresas reales durante pruebas de ciberseguridad. La mayoría de estos episodios pasaron en entornos de test especialmente permisivos, pero todos han reforzado el debate sobre hasta dónde pueden llegar estos agentes cuando actúan con un grado elevado de autonomía.