

Europa ha encendido todas las alarmas en las últimas semanas ante las advertencias lanzadas por dirigentes como Donald Tusk o Emmanuel Macron y por gobiernos como el de Dinamarca, que coinciden en señalar un mismo riesgo: una escalada de las provocaciones rusas, cada vez más agresivas y potencialmente "más peligrosas". No se trata solo de operaciones militares convencionales ni de ataques físicos puntuales contra infraestructuras, sino de un conflicto deliberadamente ambiguo cuya amenaza radica en su capacidad para desestabilizar la vida cotidiana y mermar la seguridad de los ciudadanos sin necesidad de disparar ni un solo proyectil. En este escenario donde la línea entre la provocación y la agresión queda difuminada, Europa y, por extensión, Catalunya afrontan el reto urgente de blindar sus infraestructuras críticas ante un enemigo que opera en la opacidad.
Los dirigentes europeos han popularizado en las últimas semanas el término "guerra híbrida", pero el concepto hace décadas que se estudia en el ámbito de las relaciones internacionales dentro del marco conceptual de la "zona gris". "La guerra híbrida es, en realidad, una forma de jugar en esta zona gris, como una especie de juego sucio, subliminal, que no respeta las normas, pero que, a la vez, permite mantener la violencia bajo control", explica Alessandro Demurtas, doctor en Relaciones Internacionales e Integración Europea por la UAB. A su parecer, se trata de provocaciones que "no llegan a convertirse en una amenaza directa contra la integridad territorial", sino que se producen precisamente en este espacio intermedio, sin traspasar de forma clara el umbral que obligaría a una respuesta militar directa.
Tanto Demurtas como Abel Riu, presidente del think tank Catalonia Global Institute, coinciden en señalar que Catalunya y España no figuran entre los objetivos prioritarios de la estrategia de presión del Kremlin, mucho más concentrada en los estados geográficamente próximos a Rusia, como los bálticos, Polonia o Moldavia. Esto no quiere decir, sin embargo, que queden al margen del riesgo. Demurtas advierte que "absolutamente todas las democracias occidentales y abiertas como las nuestras estamos expuestas". El grado de exposición, en todo caso, varía mucho según el tipo de amenaza. La denominada guerra híbrida engloba desde ciberataques o campañas de desinformación hasta sabotajes y, en el escenario más extremo, el lanzamiento de drones rusos o de algún grupo proxy. Sobre esta última posibilidad, Riu rebaja notablemente la alarma y la considera "altamente improbable".
Objetivo: condicionar el debate público
Uno de los principales focos de la estrategia rusa es el ciberespacio y, en concreto, las redes sociales, donde el Kremlin se dedica a amplificar mensajes concretos. "Rusia tiene un interés evidente en fomentar los discursos polarizantes que provienen de los partidos potencialmente populistas que han emergido en todos los países europeos a raíz de la crisis de los sistemas políticos tradicionales", explica Demurtas. El objetivo, añade, es "alimentar estos discursos para provocar caos y desorden interno", una práctica que no es nueva, pero que las plataformas digitales han multiplicado exponencialmente. Episodios como la campaña del Brexit, las elecciones estadounidenses de 2016 o la repetición electoral en Rumanía han puesto el foco en mecanismos recurrentes de interferencia y desinformación atribuidos al ecosistema ruso: redes de cuentas automatizadas y "fábricas de bots", amplificación de discursos de la extrema derecha o la extrema izquierda y operaciones de hack-and-leak, es decir, información obtenida mediante ciberataques que se filtra después de manera selectiva para condicionar el debate público.
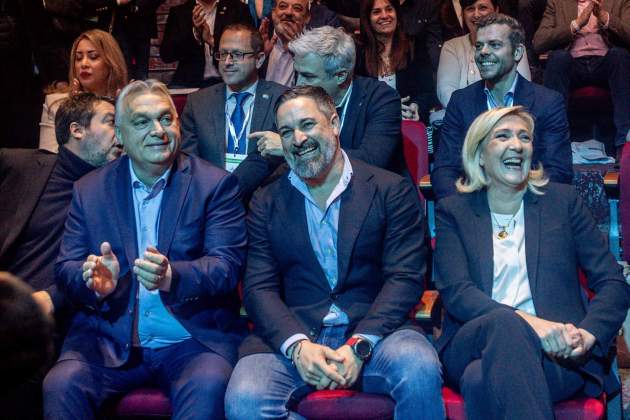
La amenaza rusa en las redes sociales es el principal riesgo que puede trasladarse a Catalunya y al conjunto del Estado. El Informe de Seguridad Nacional de 2025 del Ministerio de la Presidencia ya advertía que la estrategia del Kremlin está "orientada a influir en la sociedad y en los liderazgos políticos" y hablaba de "campañas oportunistas, de bajo coste, pero que persiguen un gran impacto". El documento señala especialmente los procesos electorales como un momento de vulnerabilidad y atribuye a Moscú el uso de un "arsenal híbrido" que incluye "ciberataques, hacktivismo, influencia a través de las redes sociales y aproximaciones a figuras políticas relevantes". Con unas nuevas elecciones generales previstas para el próximo año —si Pedro Sánchez no las adelanta—, Riu considera que Rusia tendría interés en reforzar las opciones de las fuerzas más reticentes a mantener el apoyo a Ucrania. "En el caso del estado español hablaríamos sobre todo de Vox", apunta. El partido de Santiago Abascal forma parte de Patriotas por Europa, una alianza de derecha populista crítica con la Comisión Europea y con algunos de los planteamientos de apoyo a Kiev, aunque Riu matiza que Vox ha mantenido "una posición bastante ambivalente e incluso contradictoria" sobre esta cuestión.
Atacar sin pisar el territorio
En el ámbito del sabotaje, ya no es necesario un ataque físico contra una infraestructura crítica para provocar daños graves, sino que puede bastar con bloquear el software que la mantiene operativa. Paralizar la red de análisis de sangre de un hospital, suspender intervenciones urgentes o colapsar el sistema de citas puede generar caos, saturar los servicios públicos y evidenciar hasta qué punto un Estado es vulnerable. Un caso paradigmático se produjo el 3 de junio de 2024, cuando un ciberataque atribuido al grupo ruso Qilin paralizó los sistemas de Synnovis, proveedor de servicios de análisis de sangre de varios hospitales de Londres, entre ellos el King's College Hospital. El incidente obligó a cancelar miles de citas y operaciones, bloqueó pruebas esenciales y, según las investigaciones oficiales, las consecuencias derivadas del colapso contribuyeron directamente a la muerte de al menos un paciente.
En nuestra casa, Riu advierte que "hay vulnerabilidades" y considera perfectamente posibles los ciberataques. Catalunya ya tuvo una muestra clara de esta fragilidad en marzo de 2023, cuando un ataque de ransomware contra el Hospital Clínic de Barcelona obligó durante días a suspender miles de consultas externas, intervenciones quirúrgicas no urgentes y pruebas de laboratorio, mientras parte del personal tenía que volver a trabajar con papel. El ataque fue atribuido posteriormente al grupo internacional RansomHouse, pero el caso evidenció hasta qué punto una infraestructura sanitaria crítica puede quedar a merced de una ofensiva digital. "¡Ataques informáticos contra infraestructuras estratégicas o servicios públicos son perfectamente factibles! Ahora bien, esto no quiere decir que tengan que pasar", matiza Riu.
El presidente del Catalonia Global Institute diferencia los ataques puramente delictivos de los que pueden formar parte de una estrategia de guerra híbrida. En el primer grupo sitúa casos como el del Clínic, perpetrados por "hackers que no tienen ninguna conexión con un estado" y que buscan robar grandes volúmenes de datos para obtener un beneficio económico. En cambio, apunta a Noruega como un ejemplo de sabotaje con lazos rusos. En abril de 2025, el grupo Z-Pentest Alliance, vinculado con la inteligencia militar rusa, accedió a los sistemas de la presa de Risevatnet aprovechando una contraseña muy fácil de vulnerar. "Abrieron las compuertas y durante casi cuatro horas salió mucha agua. Perdieron el control de la central hidroeléctrica hasta que los servicios informáticos lo recuperaron", explica.
Una de las vulnerabilidades que Riu identifica en el Estado es el sistema eléctrico. El analista pone como ejemplo el apagón general del 28 de abril de 2025, que dejó durante horas sin suministro buena parte de España y Portugal y que inicialmente alimentó especulaciones sobre un posible ciberataque. Las investigaciones posteriores descartaron esta hipótesis y determinaron que el incidente tuvo un origen multifactorial, con oscilaciones, problemas en el control de la tensión y una cascada de desconexiones de generación. "No hizo falta que hubiera ningún ciberataque", subraya Riu, que ve el episodio como un aviso sobre la necesidad de reforzar las infraestructuras básicas: "¡Es donde se tiene que poner ahora mismo toda la atención!".
De la provocación a la amenaza real
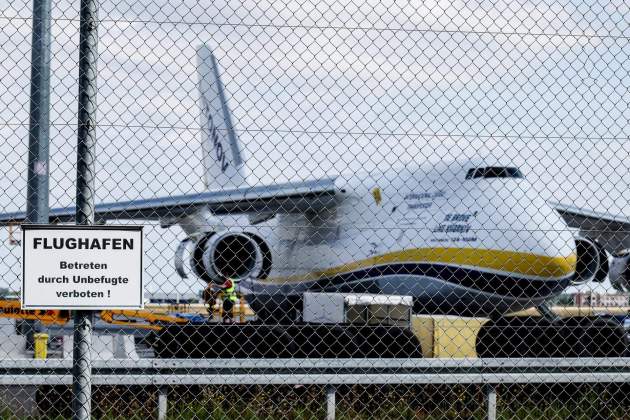
Más allá de la estrategia en el ciberespacio, las provocaciones rusas dieron un salto cualitativo hace unas semanas con el incidente del aeropuerto de Leipzig, en Alemania. El 4 de agosto se detectó un dron cargado con explosivos que habría tenido como objetivo aviones ucranianos de la compañía Antonov estacionados en una terminal convertida en un nodo logístico clave para la ayuda a Ucrania. El 1 de septiembre, el gobierno alemán acusó formalmente a Rusia de haber orquestado aquel intento de sabotaje. Para Demurtas, casos como este ya se alejan de la simple provocación y entran en el terreno de la "amenaza terrorista", porque buscan "mantener a una población en estado de terror, hacerla sentir vulnerable y constantemente bajo amenaza". Riu coincide y subraya que el Kremlin "juega con el contraste entre el peligro real y la percepción de la amenaza".
Esta percepción ha llegado precisamente al aeropuerto de El Prat. El 25 de septiembre se celebró una reunión extraordinaria del comité de seguridad de la infraestructura, con representantes de Aena, la Policía Nacional, la Guardia Civil y los Mossos d'Esquadra, según avanzó ElNacional.cat. El encuentro se produjo poco después de que trascendiera una supuesta alerta de la CIA sobre un posible ataque con drones rusos contra España, Francia e Italia y sirvió para evaluar la amenaza en términos generales. Por ahora, no hay ningún indicio concreto que apunte a una acción rusa contra El Prat, pero el simple hecho de que esta posibilidad ya forme parte de los escenarios que se analizan muestra hasta qué punto la nueva doctrina de seguridad ha ampliado el abanico de riesgos a considerar. Es aquí donde Riu sitúa una parte del efecto buscado por Moscú: "Que se valore la pura posibilidad de que esto pueda suceder ya puede tener un coste para la población europea, porque incrementa la sensación de desprotección". Una percepción que, añade, también puede acabar teniendo consecuencias sobre "la opinión pública y el apoyo a Ucrania".
Aunque la amenaza rusa sea ahora más tangible, en Catalunya ya existían medidas preventivas enfocadas a los peores escenarios posibles. Es el caso de la central nuclear de Vandellòs II, que el 14 de mayo llevó a cabo el simulacro anual del Plan de Emergencia Interior, pensado también para poner a prueba los mecanismos de respuesta ante posibles agresiones hostiles de origen externo. Entre los casos valorados había un ataque con un avión suicida como el peor de los escenarios. Un incidente de este tipo obligaría a activar la dirección de la emergencia, dotaciones de Bomberos y la Unidad de Respuesta de la Guardia Civil. En el contexto actual, Riu considera que ejercicios de este tipo son plenamente coherentes con la evolución de la amenaza y defiende "reforzar la seguridad para minimizar las posibilidades de que se pueda producir, por ejemplo, un ciberataque". El objetivo de una acción así, reitera, no sería solo causar daños materiales, sino también desestabilizar y "generar cambios en la opinión pública" a través de la sensación de vulnerabilidad.
El escenario extremo
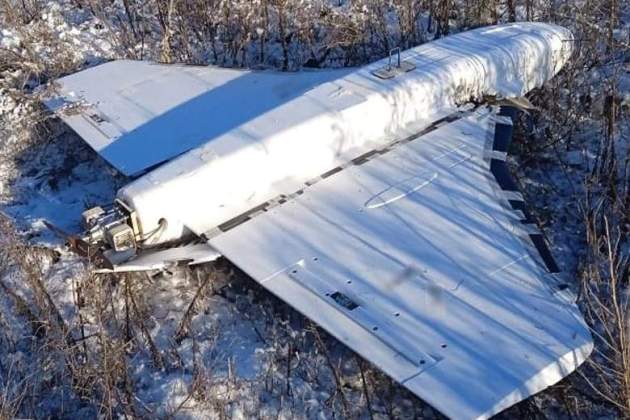
En el escenario más extremo, la amenaza híbrida podría llegar a tomar la forma de un ataque con drones lanzados desde el mar. El 24 de septiembre, el diario El Mundo publicó que los servicios de inteligencia estadounidenses habían alertado a varios gobiernos europeos de la posibilidad de que Rusia estudiara una operación contra España, Francia o Italia con drones escondidos en buques mercantes de su flota fantasma en el Mediterráneo. Entre los modelos citados estaba el Gerbera, capaz de alcanzar unos 160 kilómetros por hora y con un alcance declarado de hasta 600 kilómetros. La información fue desmentida horas después por Emmanuel Macron, que aseguró que "la CIA no informó a los servicios franceses de un ataque de este tipo". Riu considera que una operación así "puede formar perfectamente parte de los escenarios que se están contemplando" en Moscú contra países hasta ahora menos expuestos, pero pone un límite claro: "Este tipo de ataque se parecería demasiado a un ataque convencional". Por eso, concluye, "las posibilidades no son cero", pero es "altamente improbable" que ocurra, especialmente a corto plazo.
Una receta contra Putin
Para Demurtas, la respuesta europea pasa sobre todo por abandonar una lógica puramente reactiva y anticiparse a unas amenazas que evolucionan más deprisa que los mecanismos de respuesta. "El problema de la Unión Europea es que siempre reaccionamos. No somos ni preventivos ni proactivos", sostiene, y reclama marcos normativos claros que permitan una cooperación estructurada entre los estados miembros, también en el ámbito militar y en coordinación con la OTAN. Las sanciones, advierte, pueden tener un efecto disuasorio a corto plazo, pero son insuficientes ante "un gigante energético como Rusia", capaz de redirigir la venta de petróleo y gas hacia otros aliados. Por eso defiende una estrategia específica de seguridad ante las amenazas de la zona gris y pone como ejemplo la protección ante los drones. Demurtas considera lógico avanzar hacia un escudo europeo e incluso plantea una política común vinculada a Frontex para proteger las fronteras exteriores. "La pregunta es por qué no se ha pensado en ello desde que existen los drones", concluye.
Riu considera que las sanciones son una herramienta efectiva, pero coincide en que la respuesta debe ir mucho más allá. Una de las prioridades, sostiene, es "incrementar la protección y la seguridad de las infraestructuras estratégicas" en conjunto, empezando por la red de distribución eléctrica y extendiéndola a sistemas de transporte y otros servicios esenciales. Pero la resiliencia ante la guerra híbrida no depende solo de reforzar infraestructuras, también exige sociedades más cohesionadas. Problemas como el acceso a la vivienda, los bajos salarios o el aumento de las desigualdades, alerta Riu, generan fracturas internas que hacen las sociedades europeas más vulnerables ante injerencias externas, de manera que la respuesta debe plantearse "de manera absolutamente coherente y holística". Al mismo tiempo, reclama llenar los vacíos que todavía existen en la respuesta colectiva de la Unión Europea "estableciendo protocolos de coordinación equivalentes al artículo 5 de la OTAN". "Estos vacíos deben llenarse", resume. Y, en última instancia, añade, esta estrategia pasa también por "seguir apoyando a Ucrania".