
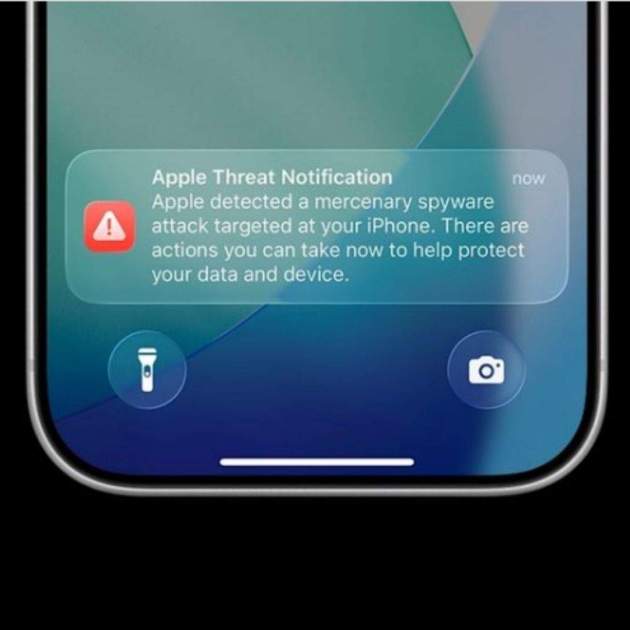
Apple ha activado una de las notificaciones que a ningún usuario le gustaría recibir. Según un informe del Financial Times, la compañía ha alertado a usuarios en 99 países sobre intentos de infección con software espía mercenario, al estilo Pegasus. Entre los afectados figuran políticos y altos funcionarios del gobierno alemán, además de periodistas y realizadores audiovisuales en otras partes del mundo.
El caso cobra especial relevancia en Alemania, donde la gravedad del asunto motivó la intervención de la Oficina Federal de Seguridad de la Información. La agencia emitió una advertencia urgente recomendando a los afectados asumir directamente que "su dispositivo ya no es seguro".
La notificación advierte a los destinatarios que han sido objetivo de ataques dirigidos por parte de actores que emplean programas de espionaje avanzados, contratados habitualmente por gobiernos o agencias de inteligencia, aunque Apple no especifica qué organizaciones o gobiernos están detrás del ataque.
Cómo enfrentar la amenaza del software espía
Este tipo de agresiones se basa en ataques sin clic (zero-click). En esta metodología, los atacantes aprovechan un fallo de seguridad que no requiere que la víctima pulse ningún enlace ni descargue nada; con solo conocer el número de teléfono del objetivo, el programa espía puede infectar el dispositivo de forma invisible.
Si bien la amenaza es compleja, existen recomendaciones concretas de Apple para proteger los dispositivos contra este tipo de software espía malicioso:
-
Activar el Modo de Aislamiento: es la función nativa de Apple diseñada para bloquear de forma extrema las funciones del iPhone que suelen aprovechar este tipo de ataques cibernéticos.
-
Mantener el sistema operativo actualizado: instalar de inmediato las últimas actualizaciones de iOS, ya que Apple suele lanzar parches de seguridad urgente para cerrar las vulnerabilidades detectadas.
-
Asumir que el teléfono está comprometido: si se recibe la alerta, se debe dejar de usar el dispositivo para llamadas, mensajes o manejo de información confidencial de inmediato.
-
Buscar asistencia técnica especializada: consultar con organizaciones de ciberseguridad especializadas en la protección de periodistas, activistas o funcionarios para analizar el equipo.
-
Cambiar claves y cerrar sesiones: modificar las contraseñas de las cuentas más críticas (como el ID de Apple, correos y banca) desde otro dispositivo que sea seguro.
Aunque Apple demuestra efectividad en la detección temprana y notificación de las amenazas, el hecho de que un número de teléfono sea suficiente para vulnerar un iPhone cuestiona la noción de invulnerabilidad del ecosistema iOS y deja al descubierto hasta dónde ha llegado la sofisticación del ciberespionaje mercenario.