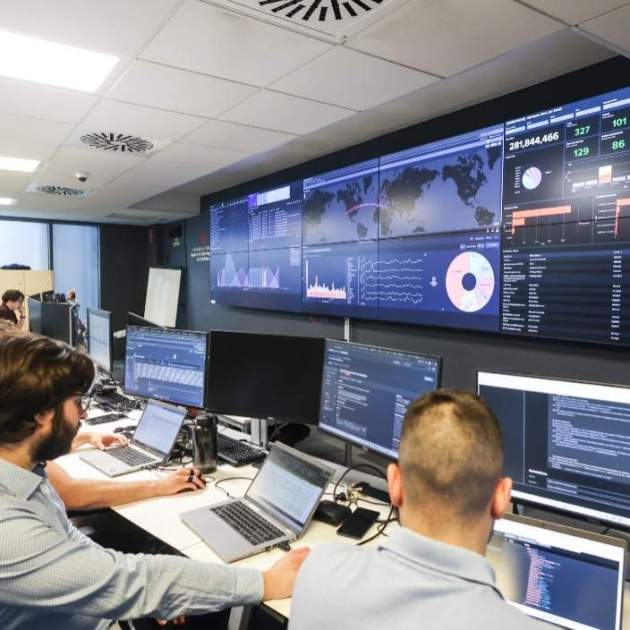
Todos los dispositivos conectados a la red pueden ser corrompidos. Todos. Lo alerta Laura Caballero, directora de la Agència de Ciberseguretat de Catalunya, que ha ordenado una monitorización especial de los organismos públicos que están bajo el paraguas de la entidad que dirige. La decisión llega a raíz de los ciberataques sufridos por supermercados franceses y también por el banco de sangre de aquel país, con modificaciones de las temperaturas de los sistemas de refrigeración. Todos los aparatos, como las neveras atacadas en Francia, pueden ser potencialmente desconfigurados a distancia por ciberdelincuentes y es por eso que hay que reforzar la seguridad preventiva y auditar todos los elementos conectados a internet para evitar sustos si están expuestos. La Agència ha enviado una alerta a todos los organismos públicos que pueden ser víctimas de estos ataques, que hoy por hoy no se han registrado en Catalunya, con el fin de revisar las medidas de autoprotección. Pero no solo se han hecho recomendaciones preventivas. También se han ejecutado acciones operativas para mitigar la exposición en algunos de los organismos más críticos de Catalunya, según ha podido saber ElNacional.cat.
En una conversación con este medio, la directora de la Agència de Ciberseguretat de Catalunya ha explicado que no se ha detectado en ninguno de los centros sanitarios, espacios educativos y organismos gubernamentales de la Generalitat, los que son de su competencia, ningún ataque similar a los que se han registrado en el Estado francés. Sin embargo, se ha enviado una alerta temprana a los responsables de seguridad digital de todas las entidades bajo su protección para que identifiquen todos los aparatos que puedan estar conectados a internet y, por lo tanto, expuestos a posibles ataques. La Agència ha pedido también desconectar todos los elementos que no sea necesario que tengan conexión a internet y que, a la vez, se refuerce la seguridad de aquellos elementos que sea imprescindible mantener conectados.
Que el sistema de credenciales sea reforzado —una de las hipótesis, hasta el momento, del ataque francés es que las neveras tenían configuraciones de fábrica y que el acceso era con contraseñas conocidas— es una de las instrucciones que se han dado desde la Agencia para evitar que los ciberdelincuentes puedan atacar las neveras de centros médicos o del mismo Banc de Sang i Teixits de Catalunya, que depende de la Conselleria de Salut. Una manipulación remota de las temperaturas de los sistemas de refrigeración podría comprometer la conservación de la sangre y otros productos sanitarios, con consecuencias que irían mucho más allá de las pérdidas económicas. Aunque la competencia de la Agencia es asegurar las entidades públicas, la directora Caballero también hace extensivas estas medidas de autoprotección a empresas del sector privado que puedan ser víctimas de eventuales ataques parecidos. Hay que recordar que los ataques, el 12 de octubre y esta semana, se han hecho contra supermercados, cambiando las temperaturas de las neveras y provocando miles de euros en pérdidas por comida en mal estado.
Nadie ha reivindicado los ataques en Francia
La Agència de Ciberseguretat de Catalunya está en alerta, más allá de estas recomendaciones de seguridad, sabiendo que el riesgo cero no existe, y realiza tareas de monitorización de los incidentes a escala global para prepararse para posibles ataques más locales. Hoy por hoy, los ciberataques contra intereses públicos y privados franceses no se han reivindicado y se desconoce quién puede haber detrás. No saber quién ha ordenado o ejecutado los ataques hace también más complicado, por la situación geopolítica, saber si el Estado o, concretamente, Catalunya, pueden ser objetivo de estos ciberterroristas. La creciente digitalización ha hecho, apunta Caballero, que también se hayan disparado no solo las ciberestafas, muchas producidas aprovechando vulnerabilidades que propician los teléfonos móviles, vía SMS, sino también los ataques contra objetos conectados a internet. Este proceso, cada vez más instaurado y de complicado retroceso, tiene cosas buenas, pero también genera nuevas amenazas y agujeros de seguridad que los hackers, con intereses económicos, o terroristas, con motivaciones políticas, pueden aprovechar.